Kibernetinio saugumo inžinierius ir CTO
AmrHamdy.
Laužiu žiniatinklio programas, API ir tinklus, o paskui padedu komandoms jas sutvarkyti. Daugiau nei 5 metai puolamojo saugumo Egipte ir JAE; šiuo metu vadovauju Tawwan technologijoms.
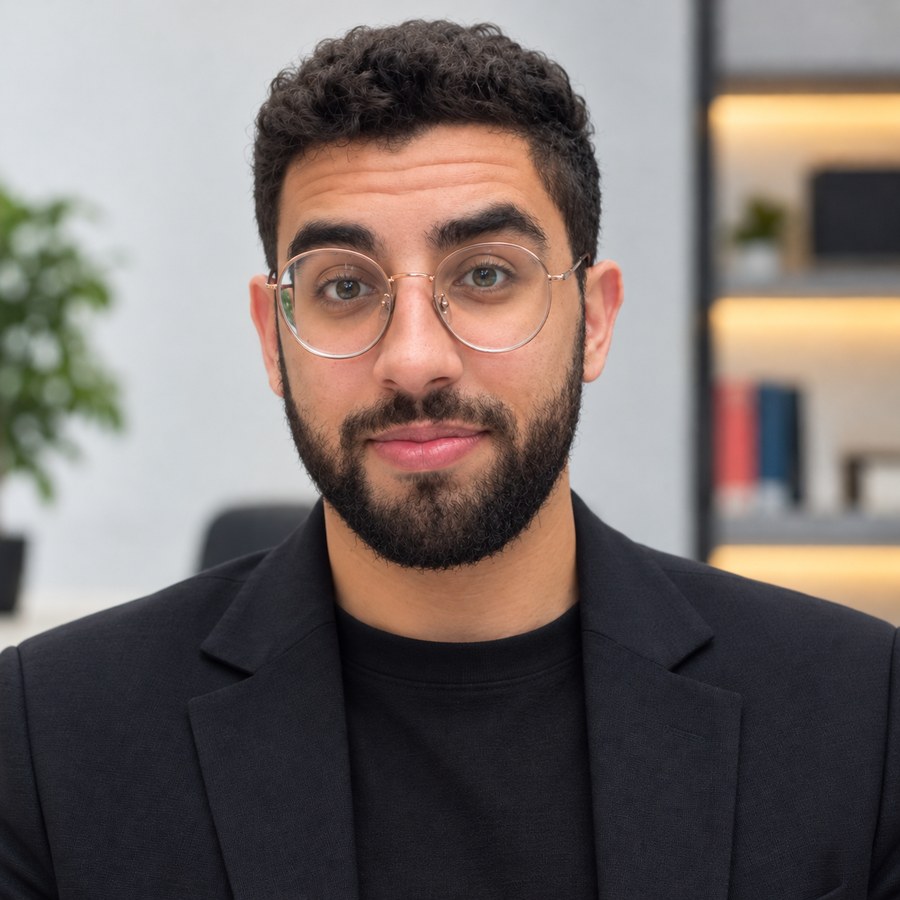
Amr Hamdy · AngixBlack
metai puolamojo saugumo srityje
GitHub žvaigždučių Corscan
Įmonės · Įrankiai · Platformos
 Tawwan
 El Motahida
 Aurages
 Focal PointAngixBlackTawwanEl MotahidaAuragesFocal PointAngixBlackTawwanEl MotahidaAuragesFocal PointAngixBlackTawwanEl MotahidaAuragesFocal PointAngixBlack
Puolamasis mąstymas. Gynybinė atsakomybė.
Esu kibernetinio saugumo inžinierius, nuo 2021 m. savarankiškai tiriantis pažeidžiamumus „bug bounty“ programose, o Egipte ir JAE dirbęs įsiskverbimo testavimo, taikomųjų programų saugumo ir inžinerinių komandų vadovavimo srityse.
Specializuojuosi žiniatinklio programų, REST API ir tinklų įsiskverbimo testavime – nustatau, patvirtinu ir šalinu OWASP Top 10 pažeidžiamumus: XSS, SQL injekcijas, IDOR, pažeistą autentifikaciją, prieigos kontrolės ir verslo logikos spragas.
Šiuo metu esu Tawwan CTO – platformos, kurią suprojektavau ir sukūriau nuo pradžios iki galo. Anksčiau vadovavau dirbtinio intelekto ir skaitmeninės ekspertizės produktų inžinerijai ir diegiau saugaus kūrimo ciklą (Secure SDLC).
Gyvenu
Lietuva — dirbu visoje ES ir nuotoliniu būdu
Kalbos
Arabų (gimtoji) · Anglų (profesinė) · Lietuvių (mokausi)
Pagrindinės sritys
04Puolamasis saugumas
Įsiskverbimo testavimas, Red Team operacijos, priešininko imitavimas, eksploitų kūrimas, privilegijų eskalavimas, Active Directory atakos.
Programų saugumas
Žiniatinklio ir API testavimas, OWASP Top 10 / ASVS, saugaus kodo peržiūra, grėsmių modeliavimas, Secure SDLC.
AI ir LLM saugumas
Raginimų injekcijos ir „jailbreak“, OWASP Top 10 for LLM, AI agentų ir RAG sistemų saugumas, MITRE ATLAS.
Vadovavimas
Komandos valdymas, techninė mentorystė, saugumo sąmoningumo mokymai, bendravimas su klientais.
Ką galiu padaryti jūsų komandai.
Projektai, kuriuos vykdau nuo apimties nustatymo iki ataskaitos, suprantamos ir programuotojams, ir vadovams.
Žiniatinklio ir API įsiskverbimo testavimas
Rankinis, verslo logiką vertinantis žiniatinklio programų ir REST API testavimas pagal OWASP Top 10 ir ASVS su CVSS įvertinimais ir PoC.
Tinklų ir infrastruktūros testavimas
Išoriniai ir vidiniai tinklo vertinimai, Active Directory atakų keliai, sistemų stiprinimas ir pažeidžiamumų valdymo rekomendacijos.
Saugaus kodo peržiūra ir AppSec
Kodo peržiūra, grėsmių modeliavimas ir Secure SDLC projektavimas, kad pažeidžiamumai būtų aptikti dar prieš išleidimą.
AI ir LLM saugumo vertinimas
Raginimų injekcijų, „jailbreak“, agentų ir RAG testavimas pagal OWASP Top 10 for LLM ir MITRE ATLAS.
Saugumo mokymai
Praktiniai seminarai programuotojams ir darbuotojams – nuo saugaus programavimo iki atsparumo socialinei inžinerijai.
Fractional CTO / saugumo vadovas
Techninis vadovavimas startuoliams: architektūra, „secure by design“ kūrimas ir pasirengimas paleidimui.
Kur kūriau, laužiau ir saugojau sistemas.
Penkios pozicijos produktų inžinerijoje ir puolamajame saugume.
- 2026-06 — dabar
Vyriausiasis technologijų vadovas (CTO)
- Formuoju technologijų strategiją ir architektūrą bei pats kuriu Tawwan – arabišką daugiakanalę pranešimų ir komentarų automatizavimo SaaS platformą.
- Suprojektavau ir sukūriau visą platformą, įskaitant „Meta“ ir „Google“ API integracijas bei automatizavimo procesus su dirbtiniu intelektu.
- Visame produkte taikau „secure-by-design“ principus: autentifikacija, autorizacija, duomenų apsauga, slaptųjų duomenų valdymas ir saugus diegimas.
- Atsakau už technologijų plėtros planą, infrastruktūrą ir pasirengimą paleidimui; kartu su verslo vadovais sprendžiu produkto kryptį ir dalyvauju pokalbiuose su investuotojais.
ArchitektūraMeta ir Google APIAI automatizavimasSecure by design - 2025-09 — 2026-05
Techninis vadovas (Tech Lead)
El MotahidaKairas, Egiptas- Vadovavau programinės įrangos kūrimo skyriui; atsakiau už sudėtingų sprendimų planavimą, projektavimą ir įgyvendinimą.
- Derinau komandos valdymą su praktiniu programavimu – kūriau dirbtinio intelekto ir skaitmeninės ekspertizės produktų architektūrą ir kodą.
- Visuose projektuose įdiegiau saugaus programavimo standartus ir struktūrizuotas kodo peržiūras; projektavau atsparias ir patikimas sistemas.
- Kartu su kibernetinio saugumo komandomis integravau saugumo kontroles į kiekvieną kūrimo ciklo etapą; mentoriavau programuotojus.
AI produktaiSkaitmeninė ekspertizėSecure SDLCMentorystė - 2025-01 — 2025-08
Kibernetinio saugumo inžinierius
- Atlikau klientų ir vidinių sistemų žiniatinklio programų bei REST API įsiskverbimo testus, derindamas rankinius metodus ir automatizuotą skenavimą.
- Nustačiau, patvirtinau ir dokumentavau kritinius pažeidžiamumus: XSS, SQL injekcijas, IDOR, pažeistą autentifikaciją, sesijų valdymo ir verslo logikos spragas.
- Automatizavau žvalgybą, skenavimą ir patvirtinimą naudodamas Burp Suite, OWASP ZAP, Nmap ir savo Python scenarijus.
- Rengiau ataskaitas su CVSS rizikos įvertinimais, PoC įrodymais ir taisymo rekomendacijomis; pakartotinai testavau pataisas su kūrėjų komandomis.
Web ir API testavimasBurp SuiteOWASP ZAPCVSS ataskaitos - 2023-06 — 2024-07
Programinės įrangos inžinierius
Focal PointDubajus, JAE- Suprojektavau, sukūriau ir prižiūrėjau įmonės žiniatinklio platformas: individualias WordPress temas ir įskiepius, talpinimą, našumo optimizavimą ir atsargines kopijas.
- Vertinau svetainių, žiniatinklio serverių ir tinklo infrastruktūros saugumą bei diegiau jautrių duomenų apsaugos priemones.
- Stiprinau žiniatinklio serverių ir TVS saugumą: prieigos kontrolė, atnaujinimai, WAF konfigūravimas, failų teisių ir įskiepių auditas.
- Kartu su IT komanda nustačiau pažeidžiamumų šalinimo prioritetus ir gerinau bendrą saugumo būklę.
Full-stackWordPressStiprinimasWAF - 2021 — dabar
Nepriklausomas saugumo tyrėjas · „Bug bounty“ specialistas
- Tiriu žiniatinklio programų ir API pažeidžiamumus bei pranešu apie juos viešose „bug bounty“ ir atsakingo atskleidimo programose.
- Daugiausia tiriu CORS konfigūracijos klaidas, atviruosius peradresavimus, XSS, IDOR ir autentifikacijos / prieigos kontrolės spragas.
- Sukūriau ir atvirojo kodo principu paskelbiau žvalgybos ir aptikimo įrankius (Corscan, RedirXploit, Kid Recon, gitools).
CORSOpen redirectXSSIDORĮrankiai
Produktai, kuriems vadovauju. Įrankiai, kuriuos atvėriau.
Nuo SaaS platformos iki žvalgybos įrankių, kuriuos naudoja „bug bounty“ tyrėjai.
Baigiamasis darbas · PHP
Vaizdo stebėjimo kamerų el. parduotuvė
Suprojektavau ir sukūriau PHP/MySQL serverinę dalį: produktų katalogą, užsakymų valdymą ir saugią naudotojų autentifikaciją.
Pagrindinės kompetencijos
Ką naudoju kiekvieną savaitę, sugrupuota pagal sritį.
Puolamasis saugumas
- Įsiskverbimo testavimas
- Pažeidžiamumų vertinimas
- Red Team operacijos
- Priešininko imitavimas
- Bug Bounty
- Eksploitų kūrimas
- Privilegijų eskalavimas
- Active Directory atakos
- Socialinė inžinerija
Programų saugumas
- Web ir API testavimas
- OWASP Top 10
- OWASP ASVS
- Saugaus kodo peržiūra
- Grėsmių modeliavimas
- AuthN / AuthZ testavimas
- Secure SDLC
AI ir LLM saugumas
- LLM programų testavimas
- OWASP Top 10 for LLM
- Prompt Injection
- Jailbreak atakos
- AI agentų ir RAG saugumas
- MITRE ATLAS
Tinklai ir infrastruktūra
- Tinklų testavimas
- Ugniasienės
- IDS / IPS
- Sistemų stiprinimas
- Linux ir Windows administravimas
- Pažeidžiamumų valdymas
Ekspertizė ir žvalgyba
- Skaitmeninė ekspertizė
- Incidentų valdymas
- OSINT
- Kenkėjiškų programų analizė
Vadovavimas
- Komandos valdymas
- Techninė mentorystė
- Projektų planavimas
- Saugumo sąmoningumo mokymai
- Techninių ataskaitų rengimas
- Bendravimas su klientais
Įrankiai ir technologijos
27Sertifikatai, mokymai ir išsilavinimas
Įgyti sertifikatai ir baigti profesiniai kursai.
Sertifikatai
Profesiniai mokymai
Išsilavinimas
Highlights
INE / eLearnSecurity
03- eWPTX — Web Application Penetration Tester eXtreme
- eWPT — Web Application Penetration Tester
- eJPTv2 — Junior Penetration Tester
OffSec
02- OSEP — Experienced Penetration Tester
- OSCP — Certified Professional
EC-Council
02- CEH v13 — Certified Ethical Hacker
- Ethical Hacking Essentials (EHE)
ITI — Informacinių technologijų institutas
01- Certified Ethical Hacker (CEH)
APIsec University
01- API Penetration Testing
American Board
01- Penetration Testing
Teaching Planet Academy
01- Certificate of Experience in Hacking
Išsilavinimas
Vadybos informacinių sistemų (MIS) bakalauras
Gizos institutas — Giza, Egiptas
Arabų (gimtoji) · Anglų (profesinė) · Lietuvių (mokausi)
Apsaugokime ką nors kartu.
Reikia įsiskverbimo testo, programų saugumo peržiūros ar techninio vadovo jūsų produktui? Mielai išgirsiu apie jūsų poreikius.
Atsakau per 24 val.